
Kethüda Mah. 43. Sk. No:12/1 Akhisar / MANİSA 0236 412 00 01 WhatsApp Destek destek@telmagbilisim.com
Keşif ve Teklif İste
Network ve Haberleşme

Sistem ve Firewall Çözümleri

Sistem ve firewall çözümleri kapsamında Telmag olarak güvenlik duvarı kuruyor, MikroTik RouterOS yapılandırıyor, VPN, şube bağlantısı ve yedekleme yapıyoruz. Akhisar merkezimizden 81 ilde hizmet veriyoruz.

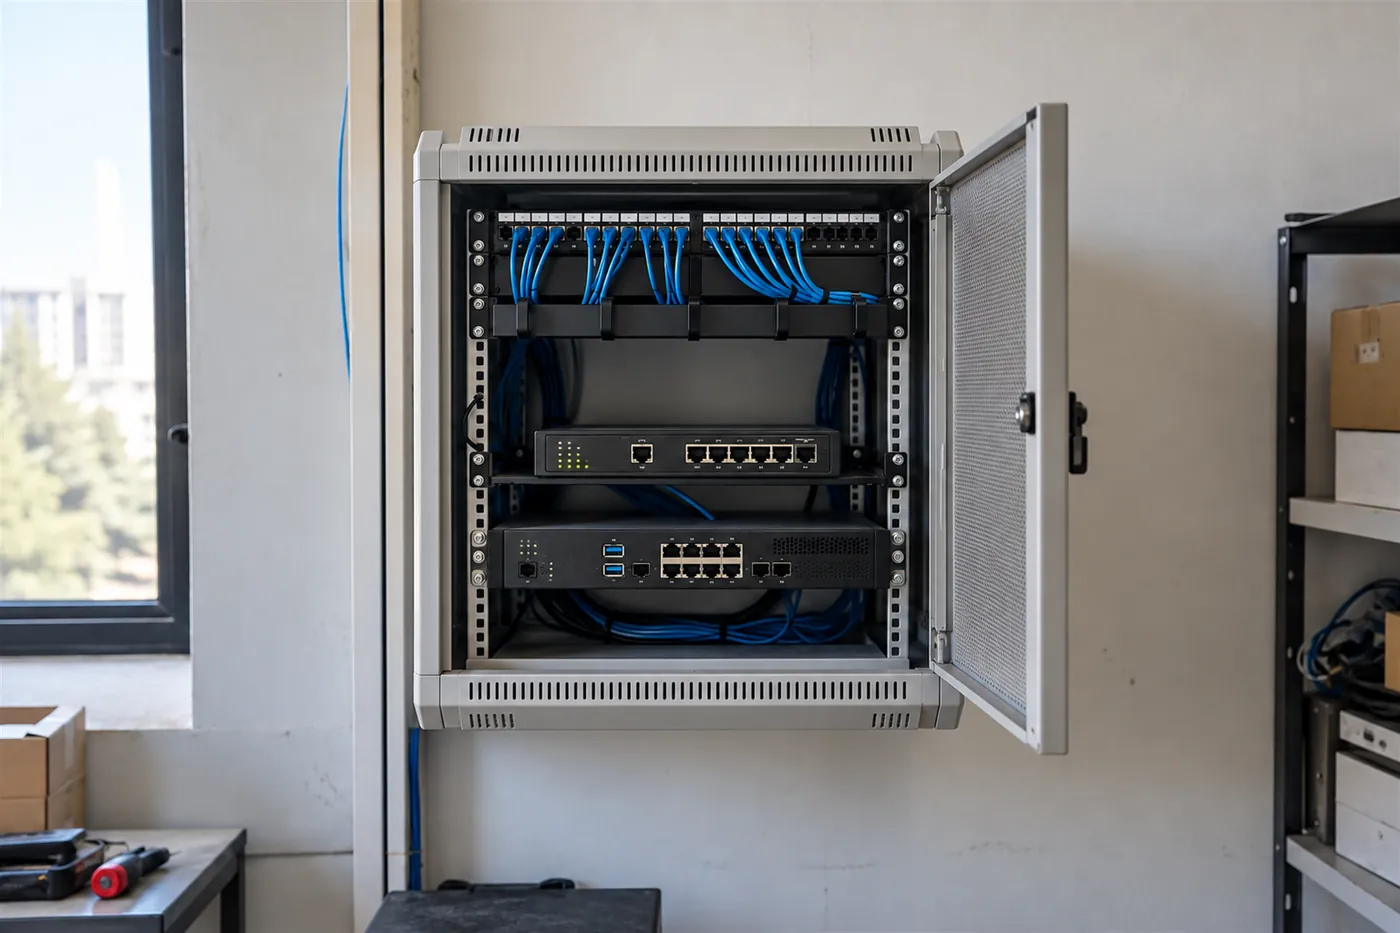
Duvara monte ağ kabinetinde güvenlik duvarı cihazı, switch ve patch panel
Firewall
  • 2007'den beri
  • 81 ilde saha hizmeti
  • 7/24 destek hattı
  • Ücretsiz keşif

01Markalar

Güvenlik duvarı üreticileri

MikroTik dışındaki markalar için de cihaz modelinizi ve mevcut kurulumunuzu inceliyor, kurulum ve destek kapsamını buna göre belirliyoruz; Berqnet ve Labris Networks Türkiye’de geliştirilen markalardır.

  • MikroTikYönlendirici ve güvenlik duvarı üreticisi
  • FortinetGüvenlik duvarı üreticisi
  • BerqnetGüvenlik duvarı ve SASE geliştiricisi
  • Labris NetworksGüvenlik duvarı ve UTM geliştiricisi
  • Palo Alto NetworksGüvenlik duvarı üreticisi
  • CiscoAğ ve güvenlik duvarı üreticisi
  • Check PointGüvenlik duvarı üreticisi
  • SophosGüvenlik duvarı ve uç nokta güvenliği üreticisi
  • SonicWallGüvenlik duvarı üreticisi
  • WatchGuardGüvenlik duvarı üreticisi
  • JuniperAğ ve güvenlik duvarı üreticisi
  • ZyxelAğ ve güvenlik duvarı üreticisi
  • HuaweiAğ ve güvenlik duvarı üreticisi
  • UbiquitiAğ geçidi ve ağ cihazı üreticisi
  • BarracudaGüvenlik duvarı üreticisi
  • Hillstone NetworksGüvenlik duvarı üreticisi
  • StormshieldGüvenlik duvarı üreticisi

Açık kaynak güvenlik duvarı platformları

Lisans ücreti olmayan, kendi sunucunuzda ya da uygun donanımda çalışan platformlar. Kurulum, kural seti, VPN ve güncelleme bakımını üstleniyoruz.

  • pfSense CEAçık kaynak güvenlik duvarı platformu
  • OPNsenseAçık kaynak güvenlik duvarı platformu
  • IPFireAçık kaynak güvenlik duvarı dağıtımı
  • OpenWrtAçık kaynak yönlendirici ve güvenlik duvarı platformu

İzleme ve yönetim

Hat kesintisi, cihaz erişilebilirliği ve kaynak kullanımının merkezden izlenmesi için kullandığımız yazılımlar.

  • ZabbixMerkezi ağ ve sistem izleme yazılımı
  • Paessler PRTGMerkezi ağ ve güvenlik duvarı izleme yazılımı
Süreç
5 adımKeşif, projelendirme, teklif, kurulum, destek
Saha
Türkiye geneli81 ilde keşif, kurulum ve teknik servis
Destek
7/24 destek hattıKurulum sonrası periyodik bakım

02Genel Bakış

Kapsam

  • Mevcut ağın keşfi ve cihaz seçimi
  • Güvenlik duvarı kurulumu ve kural seti yazımı
  • MikroTik RouterOS yapılandırması ve sıkılaştırma
  • VPN: uzaktan erişim ve şubeler arası bağlantı
  • Yedekli internet hattı ve kesintide devreye girme
  • Sistem odası, kabinet, topraklama ve kesintisiz güç
  • Yapılandırma yedeği, izleme ve düzenli bakım

03Uygulama kapsamı

Keşiften kural setine, güvenlik duvarı kurulumunun adımları

Cihaz seçimi, kablolama, kural yazımı ve uzaktan erişim aynı işin parçalarıdır. Kapsam mevcut ağa, hat sayısına ve kullanılan uygulamalara göre belirlenir.

Duvara monte ağ kabinetinde güvenlik duvarı cihazı, switch, patch panel ve düzenli mavi kablolar
01

Ağ keşfi ve kabinet

Mevcut ağın çıkarılması ve cihazın yerleşimi

Ağ keşfi ve kabinet düzeninde hat sayısını, mevcut cihazları, sunucuları ve kablolamayı yerinde çıkarıyoruz. Güvenlik duvarı ve yönlendiriciyi kabinete yerleştirirken havalandırma, topraklama ve kablo düzenini kuruyoruz. Düzenli kabinet ve kablo etiketlemesi arıza tespitini kolaylaştırır.

Ağ keşfi
Mevcut durum
Kabinet
Yerleşim
Kablo düzeni
Etiketleme
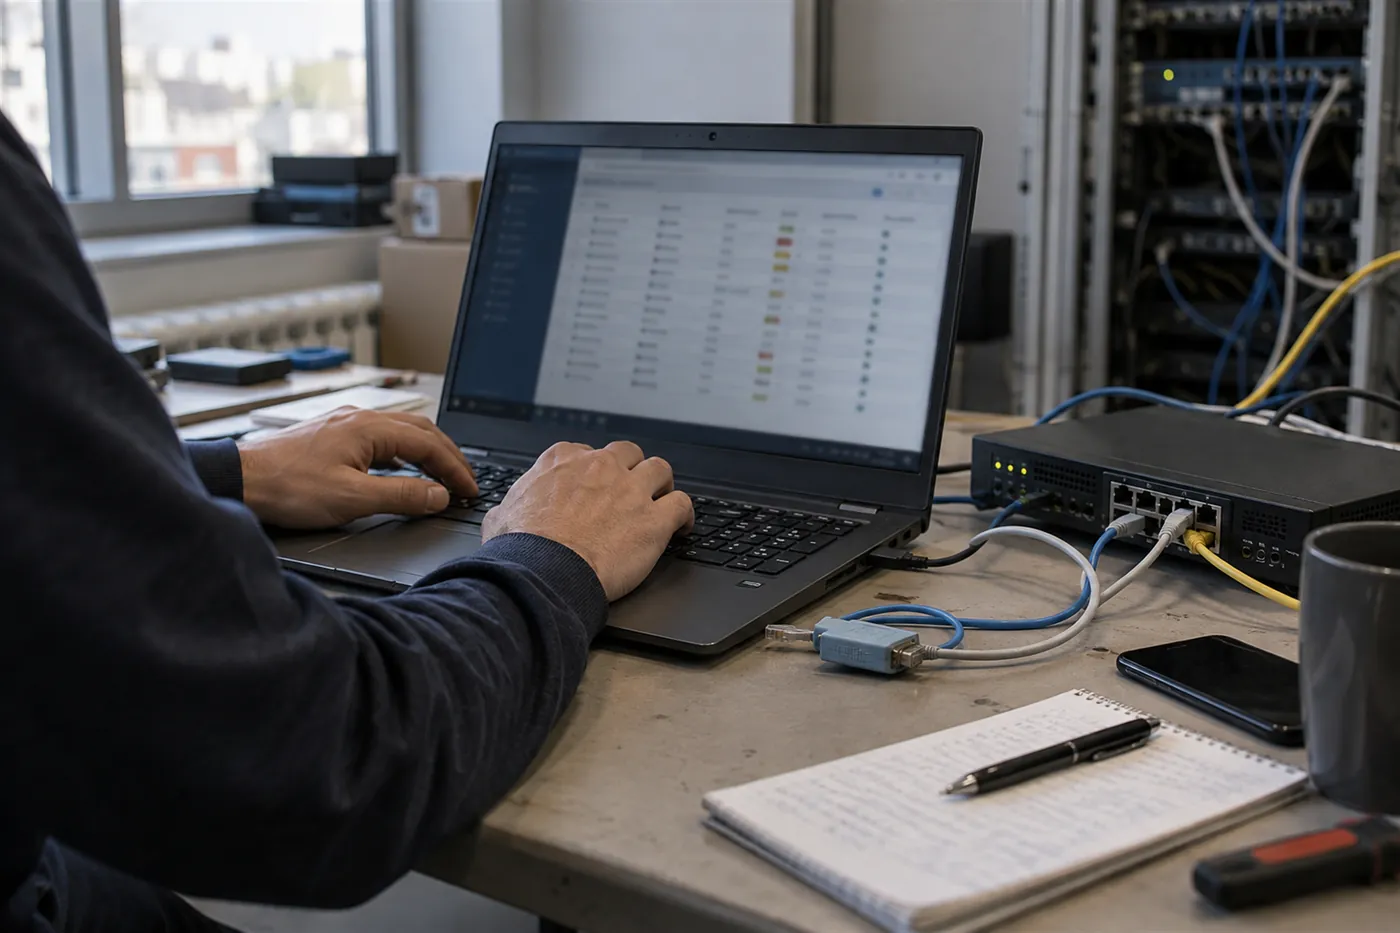
Teknisyenin dizüstü bilgisayarda güvenlik duvarı kural listesini düzenlediği çalışma masası ve yanındaki yönlendirici
02

Kural seti ve NAT

İşletmenin trafiğine göre yazılan kurallar

Kuralları zincir mantığına göre yazıyoruz: cihaza gelen yönetim trafiğini, ağlar arasında geçen kullanıcı trafiğini ve cihazın kendisinin ürettiği trafiği ayrı ele alıyoruz. Kapatma kuralını bilinçli koyuyor, izin verilenleri tek tek tanımlıyoruz. Sunucu yayını gerekiyorsa hedef adres dönüşümünü yalnız gereken porta ve kaynağa açıyoruz.

Zincirler
input, forward, output
NAT
Yayın kuralları
Kapatma kuralı
Varsayılan davranış
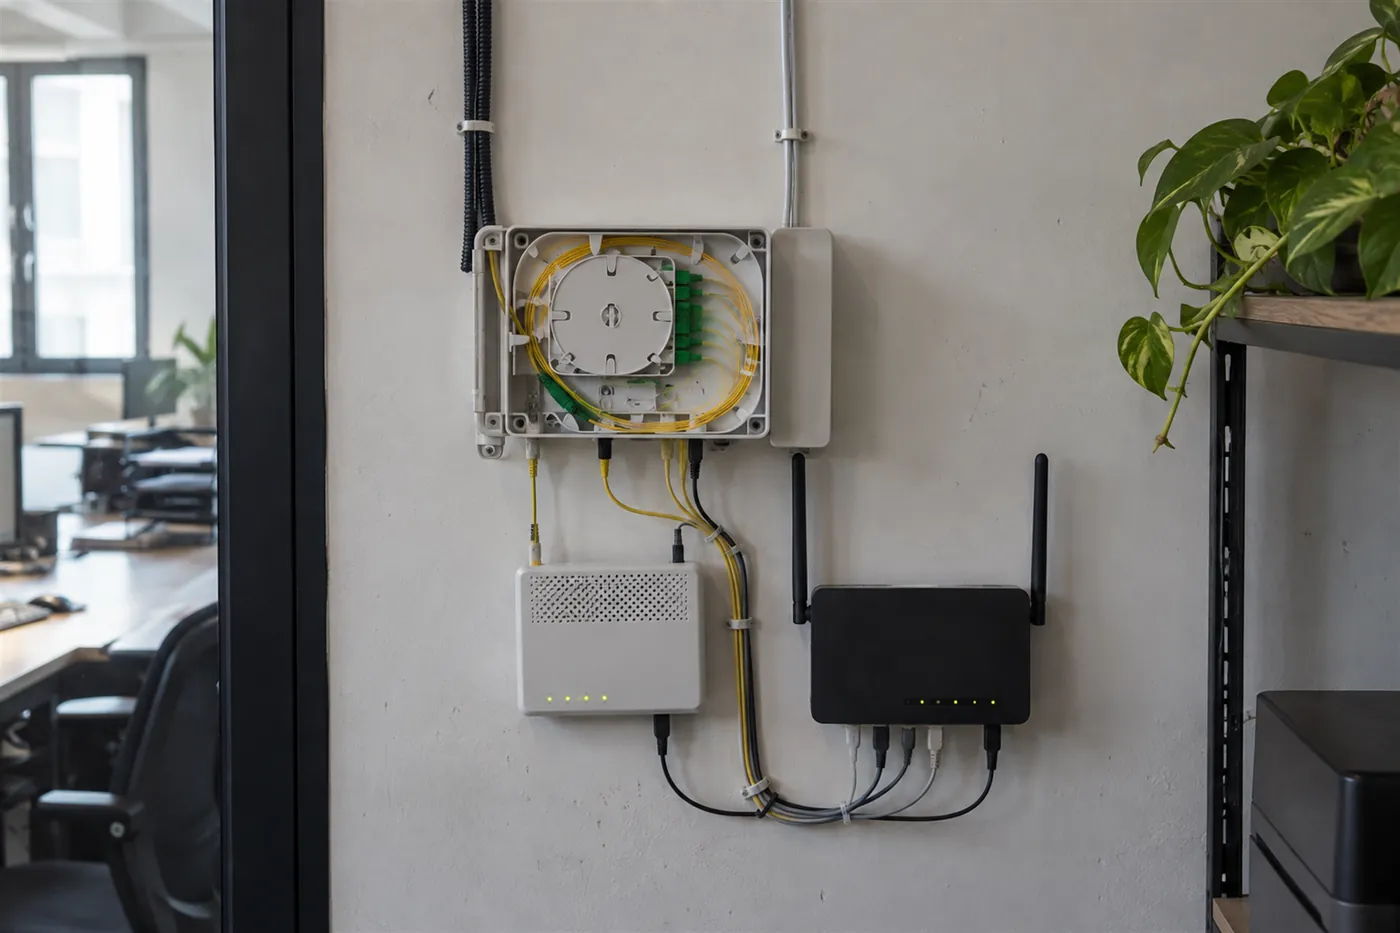
Ofis duvarında fiber sonlandırma kutusu, modem ve yönlendirici ile iki ayrı hattın bağlantısı
03

Uzaktan erişim ve şube

VPN kurgusu ve yedekli hat

Evden ya da sahadan çalışan kullanıcılar için uzaktan erişim tüneli, şubeler için kalıcı site bağlantısı kurulur. Adresleme ve yönlendirme baştan planlanır; kimin hangi sunucuya erişeceği kurallarla sınırlanır. İkinci bir internet hattı varsa kesintide devreye girecek biçimde yapılandırılır.

VPN
IPsec, WireGuard, OpenVPN
Şube bağlantısı
Site to site
Yedek hat
Kesintide devreye girme
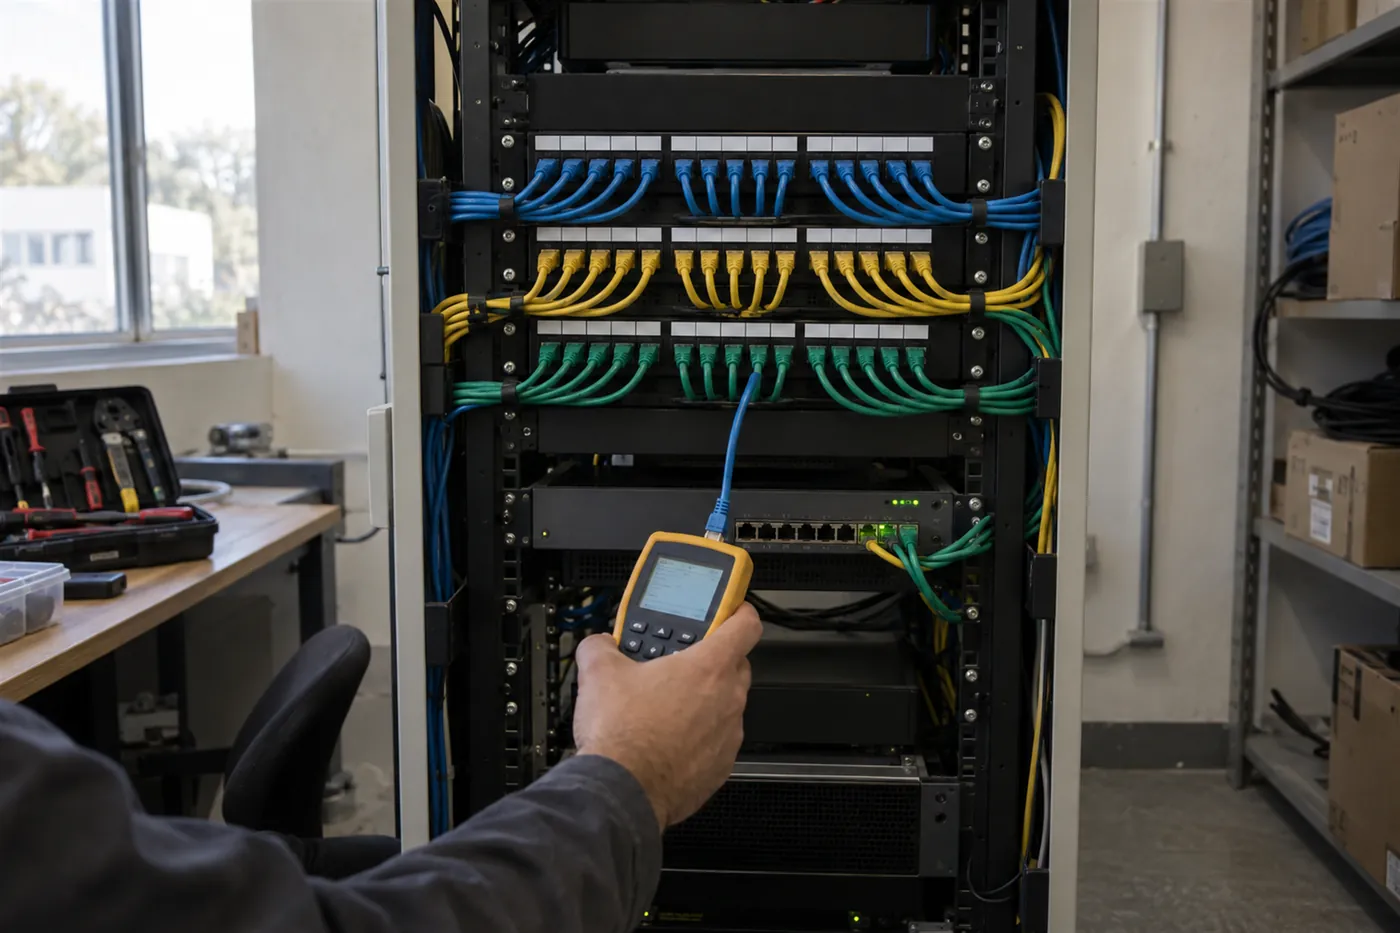
Kabinet içinde renk kodlu patch panel sonlandırmaları ve elde tutulan kablo test cihazı
04

Kablolama ve ölçüm

Patch panel düzeni ve hat testi

Kablolama ve ölçüm sırasında kabinet içi kabloları renk ve etiket düzeniyle sonlandırıyoruz. Her hattı test cihazıyla ölçüyor, hatalı sonlandırma ve kopuk damarı kurulumda tespit ediyoruz. Test edilmemiş bağlantı hataları kullanım sırasında kesintiye yol açabilir.

Patch panel
Sonlandırma
Etiketleme
Hat takibi
Ölçüm
Test cihazı
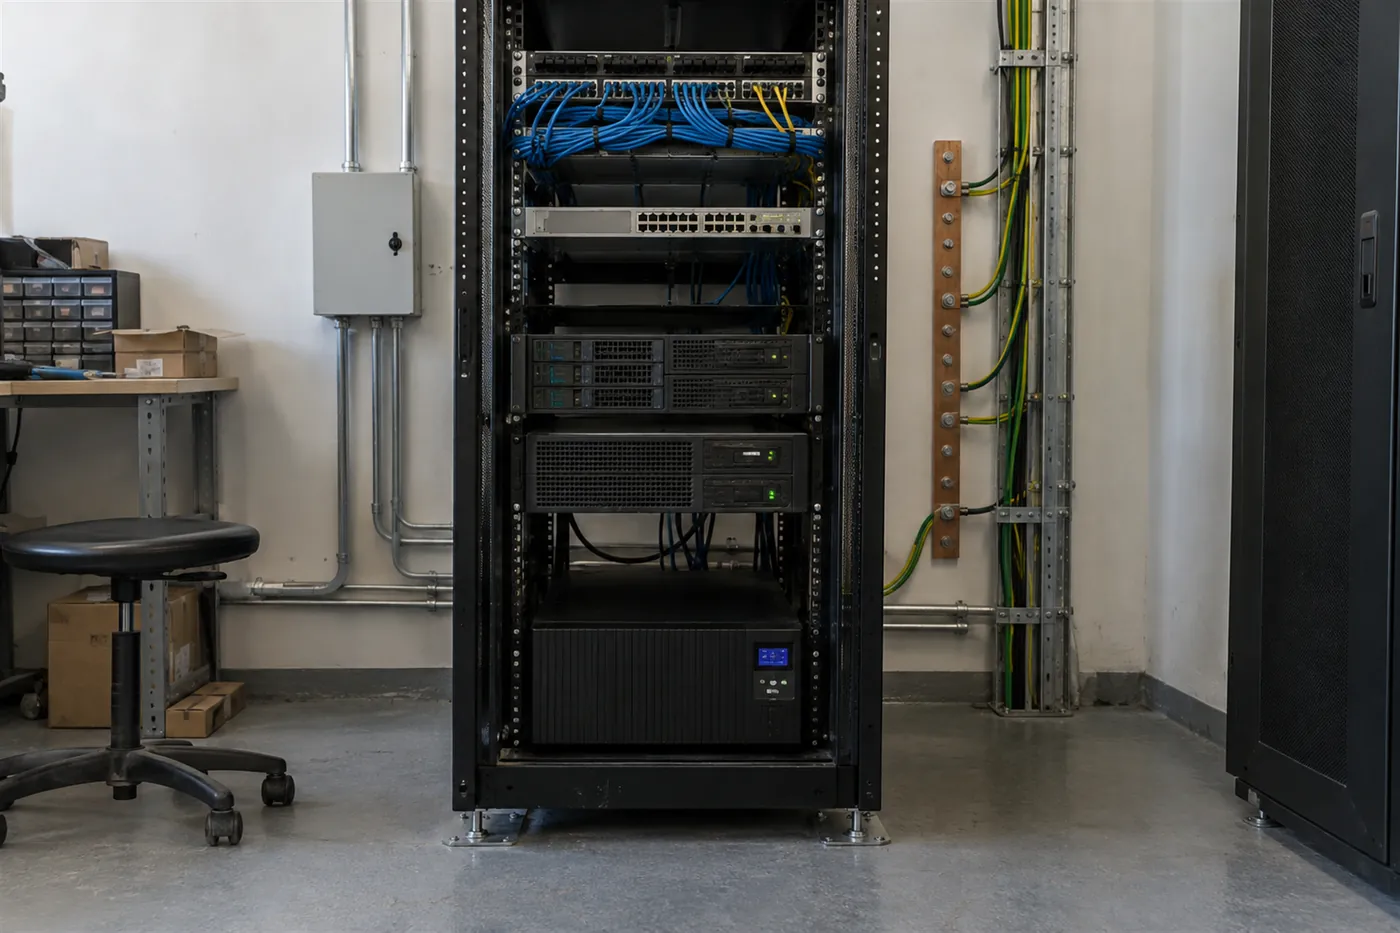
Küçük işletme sistem odasında 19 inç rafta sunucu, switch, kesintisiz güç kaynağı ve topraklama barası
05

Sistem odası ve sunucu

Raf düzeni, sunucu ve ağ cihazları

Sunucu, switch ve güvenlik duvarı aynı rafta düzenli yerleşir. Topraklama barası, kablo kanalı ve güç dağıtımı kurulumun parçasıdır. Sunucu tarafında erişim yetkileri, güncelleme düzeni ve izleme birlikte kurulur.

Raf düzeni
Yerleşim
Topraklama
Bara ve iletken
İzleme
Merkezi takip
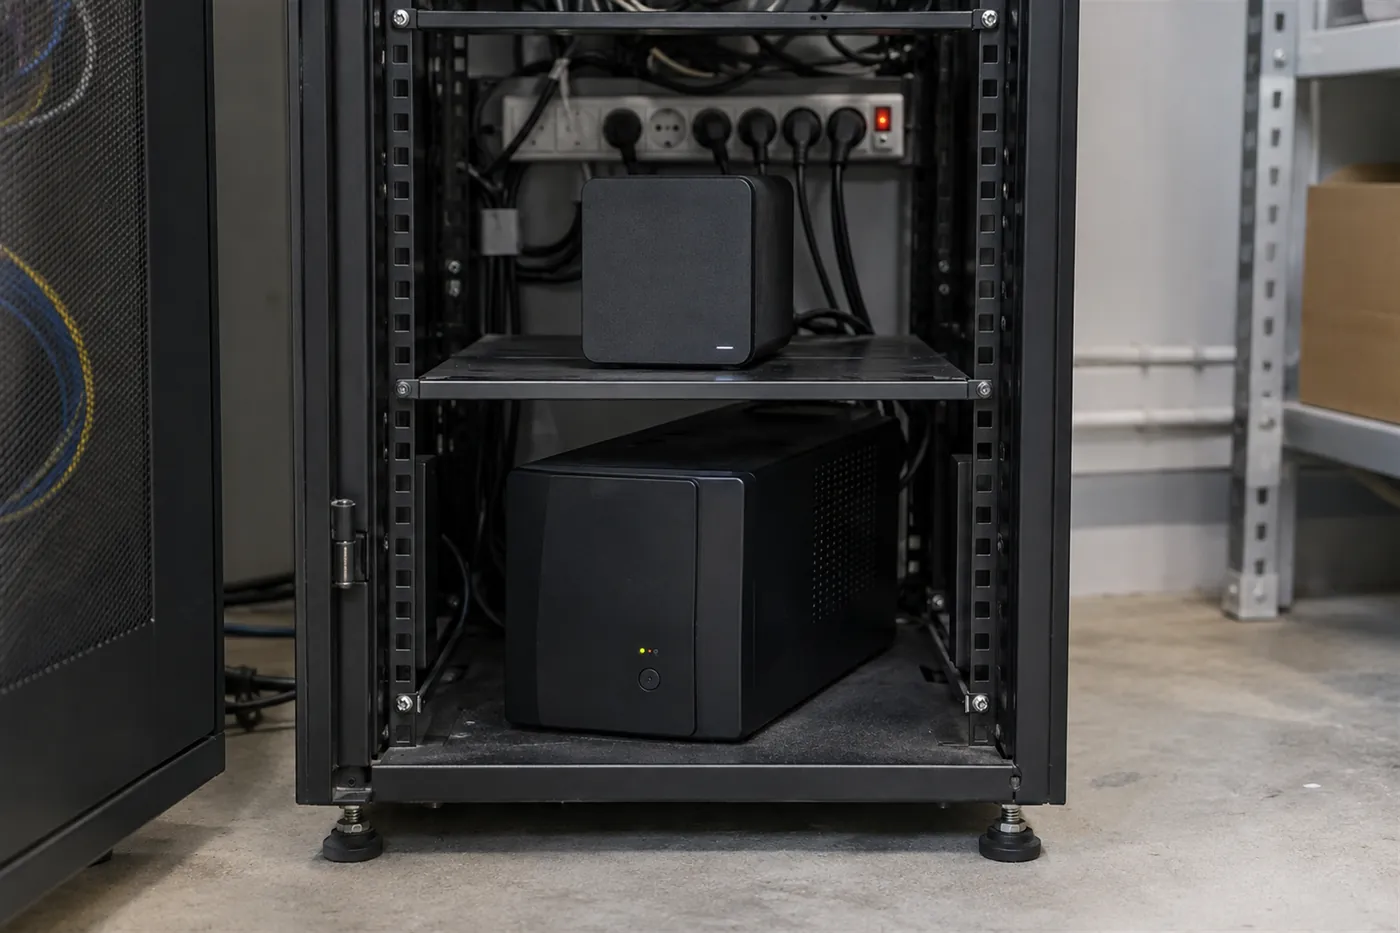
Rafın alt bölümünde kesintisiz güç kaynağı, yedekleme cihazı ve düzenli güç kabloları
06

Yedekli güç ve yedekleme

Kesintisiz güç kaynağı ve yapılandırma yedeği

Kesintisiz güç kaynağı yük hesabına göre seçilir ve kapanma davranışı ayarlanır. Cihaz yapılandırmalarının yedeği düzenli alınır, cihaz dışında güvenli biçimde saklanır. Geri yükleme adımlarını da yazılı bırakıyoruz; yedek ancak geri yüklenebiliyorsa yedektir.

Kesintisiz güç
Yük hesabı
Yapılandırma yedeği
Cihaz dışında
Geri yükleme
Yazılı adım

04Süreç

Keşiften desteğe kadar nasıl ilerliyoruz

Sahayı görmeden fiyat vermiyoruz. Sistem ve Firewall Çözümleri projelerinde süreç keşiften desteğe beş adımda yürür.

  1. Adım 01Keşif

    Sahada ihtiyaç analizi yaparız.

  2. Adım 02Projelendirme

    Teknik proje ve sistem tasarımı hazırlarız.

  3. Adım 03Teklif

    Şeffaf teklif ve uygulama planı sunarız.

  4. Adım 04Kurulum

    Uzman ekibimizle kurulumu gerçekleştiririz.

  5. Adım 05Destek

    7/24 teknik destek ve periyodik bakım sağlarız.

05Teknik notlar

Sistem ve Firewall Çözümleri hakkında ayrıntılı bilgi

7 bölüm3 tablo10 kaynakSon güncelleme

Güvenlik duvarı kurulumu cihaz satın almakla tamamlanmaz: kuralları işletmenizin gerçek trafiğine göre yazıyor, uzaktan erişimi güvenli kuruyor ve sisteme düzenli bakım yapıyoruz.

Kurulum, yapılandırma, VPN ve sistem odası düzenini birlikte ele alıyoruz. MikroTik uzmanlık alanımız; diğer markalarda da kurulum ve destek veriyoruz.

Güvenlik duvarı ne yapar, ne yapmaz?

6 madde
  • Hangi trafiğin ağa gireceğine ve ağdan çıkacağına kurallarla karar verir; bağlantı durumunu izler.
  • Adres dönüşümü (NAT) yapar. NAT tek başına güvenlik kuralı değildir: hangi trafiğin kabul edileceği ayrıca yazılır.
  • Uzaktan erişim ve şubeler arası bağlantı için şifreli tünel kurar.
  • Yeni nesil modellerde uygulama tanıma, saldırı engelleme ve içerik filtreleme gibi katmanlar ekler.
  • Fidye yazılımını tek başına engellemez. Uç nokta koruması, güncelleme, yetki sınırlaması ve geri yüklenebilir yedek birlikte gerekir.
  • Şifreli trafiğin içini otomatik görmez. TLS sunucu adına göre filtreleme ile içerik çözümleyen TLS denetimi farklı işlerdir.

MikroTik tarafında ne yapıyoruz?

5 madde · not

RouterOS güvenlik duvarı zincir mantığıyla çalışır: cihazın kendisine gelen trafik input, ağlar arasında geçen trafik forward, cihazın ürettiği trafik output zincirindedir. Kurallar sıralı çalışır ve hiçbir kurala uymayan paket kendiliğinden düşmez; kapatma kuralının bilerek yazılması gerekir. Kural setini kopyalayıp yapıştırmıyoruz, arayüzleri ve yönetim yolunu gördükten sonra yazıyoruz.

  • Kural seti: input, forward ve NAT zincirlerinin işletmenin trafiğine göre kurulması, bağlantı durumu takibi ve hız ayarları.
  • Sıkılaştırma: yönetim erişiminin güvenilen adreslerle ya da VPN ile sınırlanması, kullanılmayan servislerin kapatılması, varsayılan hesabın devreden çıkarılması.
  • VPN: IPsec, WireGuard, OpenVPN, SSTP ve L2TP/IPsec seçenekleri; şube bağlantısı ve uzaktan çalışan kullanıcı için ayrı kurgu.
  • Sürüm yönetimi: üreticinin güvenlik duyurularının izlenmesi ve kullanılan dala uygun yamalı sürüme geçilmesi.
  • Yedek: yapılandırma yedeğinin cihaz dışında, güvenli biçimde saklanması.

Kurulum ve destek verdiğimiz markalar

Kurulu sistemin markası ne olursa olsun kurulum, kural yazımı, VPN kurgusu, sürüm yükseltme ve arıza desteği veriyoruz. Aşağıdaki liste sahada en çok karşılaştığımız markalardır; listede olmayan bir cihazınız varsa modelini iletin, önce mevcut kurulumu inceleriz.

UTM ile yeni nesil güvenlik duvarı farkı

6 satır tablo
Katmanlar ve ne işe yaradıkları
KatmanNe yaparSınırı
Paket filtreleme ve durum takibiAdres, port ve bağlantı durumuna göre trafiğe izin verir ya da engeller.İçeriği incelemez.
NATİç ağdaki adresleri dış adrese çevirir.Tek başına erişim politikası değildir.
Saldırı engelleme (IPS)Bilinen saldırı desenlerini yakalar ve engeller.İmza ve lisans güncelliği gerektirir.
Uygulama tanımaTrafiği port yerine uygulamaya göre ayırır.Şifreli trafikte görünürlük sınırlıdır.
İçerik ve web filtrelemeKategoriye göre erişimi kısıtlar.Kategori veritabanı aboneliğe bağlıdır.
TLS denetimiŞifreli trafiği açıp inceler.Sertifika yönetimi, performans ve hukuki değerlendirme gerektirir.

UTM, birden çok güvenlik işlevini tek cihazda toplayan ürün ailesini anlatır. Yeni nesil güvenlik duvarı (NGFW) ise uygulama tanıma ve saldırı engellemenin çekirdeğe girmesini vurgular. İki terim de pazarlama dilinde iç içe geçer; önemli olan hangi özelliğin lisansla açık olduğu ve cihazın o özellik açıkken gerçek hızıdır.

Uzaktan erişim ve şube bağlantısı

5 satır tablo · not
VPN seçenekleri
YöntemNerede kullanılırNot
IPsecŞubeler arası kalıcı bağlantı ve uzaktan erişimAğ katmanında çalışır, geniş cihaz desteği vardır.
WireGuardŞube bağlantısı ve uzaktan erişimAnahtarla tanımlanan eşler üzerinden kurulur; yönlendirme ve kural yazımı ayrıca gerekir.
OpenVPNUzaktan erişim ve şube bağlantısıRouterOS güncel sürümlerinde TCP ve UDP seçeneği vardır.
SSTPUzaktan erişimTLS üzerinden çalışır, varsayılan portu 443’tür.
L2TP ile IPsecUzaktan erişimL2TP tek başına şifreleme sağlamaz; IPsec ile birlikte kullanılır.

Açık kaynak platformlar

4 satır tablo · not
Açık kaynak güvenlik duvarı platformları
PlatformLisansTemel sistemWeb arayüzüTicari destek
pfSense CEApache 2.0FreeBSDVarNetgate ticari destek seçenekleri
OPNsense CommunityBSD 2 maddeliFreeBSDVarAbonelik seçenekleri
IPFireGNU GPLv3 (bileşenler ayrı)LinuxVarÜçüncü taraf ticari destek
OpenWrtGPL-2.0 (ek bileşenler ayrı)LinuxLuCI arayüzü, imaja bağlıTopluluk desteği

Sistem odası, yedek ve kayıt

not

Güvenlik yalnız yazılım değil. Kabinet düzeni, topraklama, kesintisiz güç kaynağı, kablo etiketleme ve yapılandırma yedeği sistemin ayakta kalmasını belirler. Yedeği cihazın içinde bırakmıyoruz: cihaz arızalanırsa oradaki kopyaya ulaşılamaz.

Kaynaklar10
  1. MikroTik RouterOS belgeleri
  2. MikroTik güvenlik duyuruları
  3. pfSense proje ve lisans bilgisi
  4. OPNsense belgeleri
  5. IPFire proje sayfası
  6. NIST SP 800-41: güvenlik duvarı ve politika rehberi
  7. Telmag ürünleri: MikroTik
  8. Telmag indirme merkezi: MikroTik araçları
  9. Telmag hizmetleri: network altyapısı
  10. Telmag hizmetleri: fiber optik alt yapı

06Referans

Bu hizmeti uyguladığımız projeler

Yayın izni alınmış, gerçek saha işlerimiz.

Tüm projelerimiz

Projenizi gönderin, teklifi biz hazırlayalım

AutoCAD çizimi, keşif fotoğrafı, mahal listesi ya da şartname; elinizde ne varsa yükleyin. Teknik ekibimiz inceleyip sizi arar.

Proje Gönder

07Sık sorulanlar

Sık sorulan sorular

Bu hizmete özel sorular ve cevaplar.

Tek başına engellemez. Güvenlik duvarı ağ tarafındaki erişimi sınırlar; fidye yazılımına karşı uç nokta koruması, güncel yazılım, yetki sınırlaması ve geri yüklenebilir yedek birlikte gerekir. Yedeğin geri yüklenebilirliği düzenli denenmelidir.

Aradığınız cevap yok mu? 7/24 destek:0236 412 00 01PBX0532 579 95 01WhatsApp

Sistem ve Firewall Çözümleri için keşif planlayalım

Sahayı yerinde ölçelim, teklifi ölçüme göre hazırlayalım.